Cuộc tấn công lừa đảo nhắm vào người dùng Netflix bằng các liên kết “có vẻ tin cậy”
Các nhà điều tra từ Armorblox đã phát hiện một chiến dịch lừa đảo nhắm vào người dùng Netflix.
Các nhà điều tra từ Armorblox đã phát hiện một chiến dịch lừa đảo nhắm vào người dùng Netflix.
Microsoft đã phát hành bản cập nhật phần mềm ngoài băng tần khẩn cấp cho các hệ thống Windows 8.1, Windows RT 8.1 và Windows Server 2012 R2 để vá hai lỗ hổng bảo mật mới được tiết lộ gần đây.
Trong quá trình theo dõi các thông tin bị rò rỉ từ deepweb và darkweb, các nhà nghiên cứu của Frost & Sullivan đã chú ý tới bài đăng liên quan tới tập đoàn tôn Hoa Sen do những kẻ sử dụng mã độc tống tiền Maze (ramsomware) đăng tải lên. Bài đăng có chứa nhiều thông tin và tài liệu nhạy cảm.
Data breach (rò rỉ dữ liệu) là việc các dữ liệu và thông tin riêng tư của cá nhân hay doanh nghiệp/tổ chức bị thu thập, lạm dụng một cách bất hợp pháp. Để hiểu cụ thể hơn Data breach là gì và các hình thức khai thác dữ liệu trái phép phổ biến, các bạn hãy theo dõi thêm trong bài viết.
Scam là một từ lóng tiếng Anh, nghĩa là lừa đảo. Scam trong bài viết này nói về những kẻ lừa đảo trên mạng Internet. Chúng sử dụng nhiều chiêu thức để giăng bẫy người dùng nhằm chiếm đoạt thông tin cá nhân, tài khoản ngân hàng và tiền bạc.
Vào hôm 12/8/2020, Microsoft đã phát hành bản cập nhật bảo mật phần mềm cho tất cả các phiên bản đang được hỗ trợ bởi hệ điều hành Windows và các sản phẩm khác.
Mã hóa dữ liệu để tránh bị lộ thông tin của mình cho những người không liên quan hoặc họ sử dụng dữ liệu của mình cho các hành vi phi pháp. Nhìn chung, mã hóa dữ liệu vẫn là điều cần thiết giúp chúng ta tăng tính bảo mật cho tài liệu, đặc biệt đối với những tài liệu quan trọng hay thông tin tài khoản cá nhân.
Một cậu bé 17 tuổi và hai thiếu niên lần lượt 19 và 22 tuổi khác đã bị bắt giữ với tội danh chủ mưu đứng sau vụ hack mạng xã hội Twitter dạo gần đây,
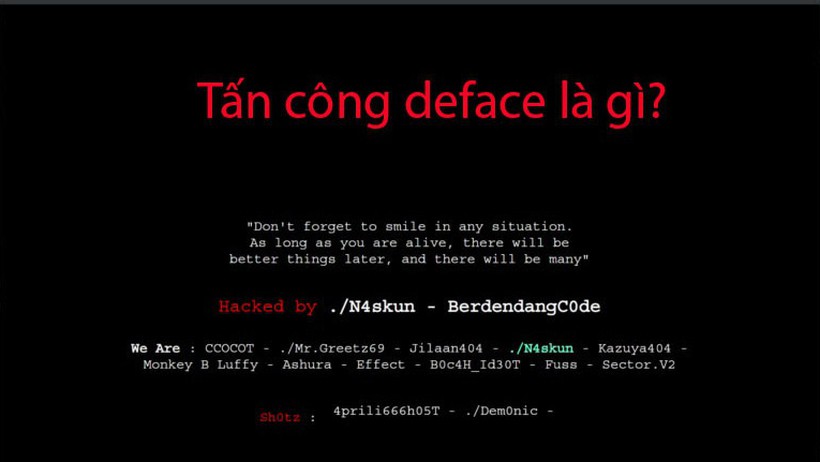
Mọi người luôn tập trung vào việc bảo vệ dữ liệu, các kỹ thuật phishing. Tuy nhiên có một mối đe dọa còn lớn hơn ảnh hưởng tới tất cả nhà quản trị web và người dùng internet - đó là tấn công Deface website. Vậy tấn công deface là kiểu tấn công gì?
Một lỗ hổng đang tồn tại trong tiện ích giải nén mặc định của KDE được gọi là ARK. Lỗ hổng này cho phép kẻ tấn công ghi đè lên file hoặc thực thi mã từ xa trên máy tính nạn nhân, bằng một phương pháp đơn giản là lừa người dùng tải file nén do kẻ tấn công tạo ra và để cho người dùng giải nén nó.