Bỏ qua tới nội dung chính

Security

Danh sách bài viết

Cảnh báo mã độc m0yv trên hệ điều hành Windows

Cảnh báo mã độc m0yv trên hệ điều hành Windows

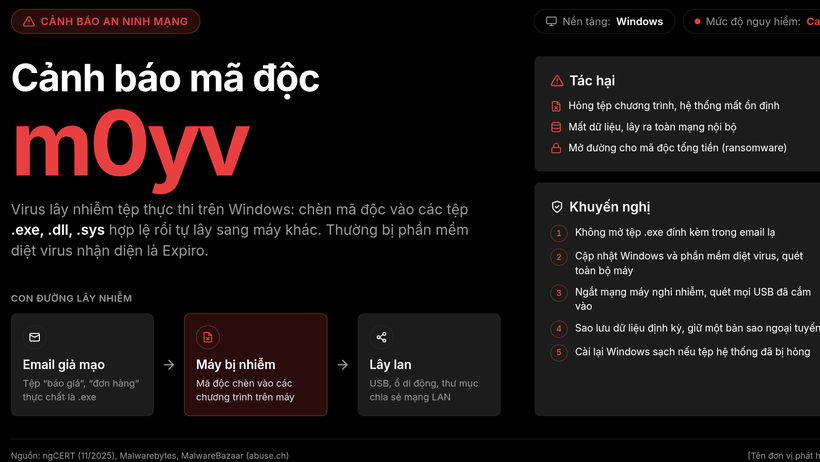
Phòng An toàn thông tin Bizfly Cloud thông báo cảnh báo về mã độc m0yv trên hệ điều hành Windows. Đây là loại mã độc có khả năng lây nhiễm các file thực thi (PE), hoạt động như dropper/backdoor và kết nối tới máy chủ điều khiển (C2) thông qua cơ chế tạo tên miền giả ngẫu nhiên (DGA).

Apple khóa quyền Full Disk Access và lý do là bởi các AI agent

Apple khóa quyền Full Disk Access và lý do là bởi các AI agent

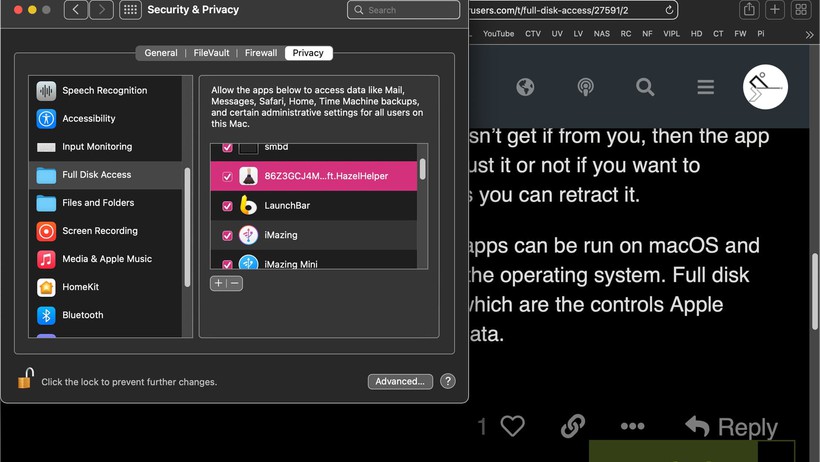
Apple buộc phải thắt chặt hơn nữa các cơ chế kiểm soát trên macOS, điều khiến một số developer không hài lòng. Hãng đã công bố kế hoạch trao cho người dùng quyền kiểm soát chủ động hơn đối với việc cấp quyền "Full Disk Access” cho các ứng dụng.

Mã khai thác lỗ hổng chưa được vá trên Ubuntu Linux

Mã khai thác lỗ hổng chưa được vá trên Ubuntu Linux

Theo nghiên cứu được công ty bảo mật DepthFirst công bố vào ngày 22 tháng 9, một lỗ hổng "use-after-free" (sử dụng bộ nhớ sau khi đã giải phóng) trong subsystem socket AF_UNIX của Linux kernel có thể bị lợi dụng để thoát khỏi container và chiếm quyền root trên host.

Liên hệ