Sự trỗi dậy của mã độc Emotet tại Nhật Bản, Pháp, New Zealand
Theo Bizfly Cloud tìm hiểu gần đây, các cơ quan an ninh mạng tại Nhật Bản, Pháp và New Zealand từng đồng loạt cảnh báo về sự gia tăng trở lại của Emotet, một dòng mã độc phát tán chủ yếu qua email. Đây không phải kiểu thư rác thông thường có thể nhận ra ngay từ tiêu đề, mà là các email được ngụy trang thành hóa đơn, tài liệu tài chính, thông tin vận chuyển, CV hoặc các nội dung có vẻ rất quen thuộc trong môi trường làm việc.
Điểm khiến Emotet nguy hiểm là nó không chỉ lừa người dùng mở file độc hại. Khi đã xâm nhập được vào một thiết bị, mã độc này có thể đánh cắp chuỗi email cũ, danh bạ liên hệ, thông tin đăng nhập và tiếp tục gửi email giả mạo đến những người có liên quan. Vì vậy, một email trông giống thư trả lời từ đối tác, khách hàng hoặc đồng nghiệp vẫn có thể là điểm bắt đầu của một cuộc tấn công lớn hơn.
Các quốc gia đồng loạt cảnh báo về Emotet
Theo ghi nhận từ nhiều cơ quan an ninh mạng, Emotet đã tăng mạnh trong các chiến dịch spam email nhắm vào doanh nghiệp và tổ chức tại Pháp, Nhật Bản và New Zealand. CERT New Zealand cảnh báo rằng các email này thường chứa file đính kèm hoặc liên kết độc hại, được trình bày như những tài liệu công việc hợp lệ. Nội dung có thể là hóa đơn, hồ sơ tài chính, thông tin giao hàng, sơ yếu lý lịch hoặc tài liệu liên quan đến COVID-19, nhưng thực chất là giả mạo (The Hacker News).
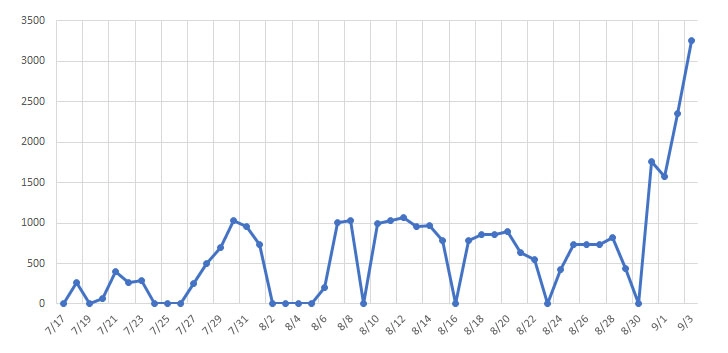
Tại Nhật Bản, JPCERT/CC cũng ghi nhận sự gia tăng nhanh của các địa chỉ email có tên miền trong nước bị nhiễm mã độc. Những tài khoản hoặc thiết bị bị xâm nhập có thể bị lợi dụng để tiếp tục gửi thư rác, khiến phạm vi lây nhiễm mở rộng nhanh hơn trong cộng đồng doanh nghiệp.
Ở Pháp, ANSSI cảnh báo Emotet không chỉ ảnh hưởng đến doanh nghiệp tư nhân mà còn có thể nhắm tới các cơ quan hành chính. Đây là lý do các cảnh báo về Emotet thường không dừng ở mức “cẩn thận với email lạ”, mà nhấn mạnh đến rủi ro gián đoạn hoạt động, mất dữ liệu và bị triển khai thêm mã độc khác.
Sự gia tăng đột biến trong hoạt động của Emotet trùng với sự kiện trở lại của nó vào hôm 17 tháng 7
Emotet nguy hiểm ở điểm nào?
Emotet được phát hiện lần đầu vào năm 2014, ban đầu là một trojan ngân hàng. Tuy nhiên, qua nhiều năm, nó đã phát triển thành một mã độc đa chức năng: vừa có thể đánh cắp thông tin, vừa phát tán email spam, vừa tải thêm payload độc hại tùy theo mục tiêu tấn công.
Một số chuyên gia bảo mật từng ví Emotet như một "con dao Thụy Sĩ" trong thế giới mã độc. Cách ví này khá đúng, vì Emotet không chỉ làm một việc duy nhất. Nó có thể đóng vai trò như cửa hậu để các nhóm tấn công khác triển khai TrickBot, QakBot hoặc ransomware. Với doanh nghiệp, thiệt hại vì thế không chỉ là một máy tính nhiễm mã độc, mà có thể kéo theo rủi ro mất tài khoản, lộ email nội bộ, lây lan trong mạng và bị mã hóa dữ liệu.
Theo Binary Defense, Emotet từng trải qua giai đoạn im ắng để thay đổi cơ chế cài đặt và duy trì trên hệ thống. Đơn vị này cũng từng phân tích một kỹ thuật phòng thủ có tên EmoCrash, khai thác lỗi trong quá trình cài đặt để làm Emotet bị sập trước khi hoàn tất lây nhiễm (Binary Defense).
Cách Emotet lây nhiễm qua email
Trong các chiến dịch phổ biến, Emotet thường được phát tán qua email phishing hoặc malspam. Email có thể đính kèm file Word, file nén ZIP, hoặc chứa liên kết dẫn đến tài liệu độc hại. Khi người dùng mở file, bật macro hoặc làm theo hướng dẫn trong tài liệu, mã độc có thể được tải xuống và cài đặt trên thiết bị.
Điểm đáng chú ý là Emotet không chỉ dùng các email giả mạo đơn giản. Nhiều chiến dịch đã sử dụng kỹ thuật email thread hijacking, tức đánh cắp hoặc lợi dụng các chuỗi email có thật. Kẻ tấn công thu thập nội dung thư cũ từ hộp mail đã bị xâm nhập, sau đó gửi email độc hại như thể đó là một phần tiếp nối của cuộc trao đổi đang diễn ra.
Cách này khiến người nhận rất dễ mắc bẫy. Một nhân viên kế toán có thể nhận "hóa đơn điều chỉnh" từ địa chỉ quen thuộc. Nhân sự có thể nhận "CV bổ sung". Bộ phận mua hàng có thể nhận "báo giá mới". Vì email có ngữ cảnh thật, người dùng thường ít nghi ngờ hơn so với một email rác thông thường.
Những dấu hiệu cần cảnh giác
Không phải email chứa Emotet lúc nào cũng có lỗi chính tả rõ ràng hoặc địa chỉ gửi kỳ lạ. Tuy vậy, vẫn có một số dấu hiệu người dùng nên chú ý.
Nếu email yêu cầu mở file gấp, bật macro, nhập mật khẩu để giải nén file hoặc tải tài liệu từ một liên kết không quen thuộc, cần kiểm tra lại trước khi thao tác. Đặc biệt, nếu email nằm trong một chuỗi trao đổi cũ nhưng nội dung trả lời cụt ngủn, file đính kèm không đúng ngữ cảnh hoặc cách viết khác với người gửi thông thường, không nên vội mở.
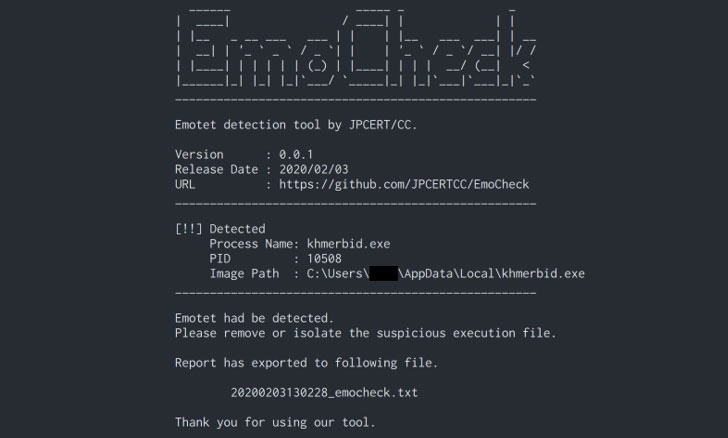
Ở phía hệ thống, doanh nghiệp cần chú ý các dấu hiệu như lượng email gửi ra tăng bất thường, nhiều email có file Word đính kèm, một máy trạm kết nối đến nhiều địa chỉ lạ hoặc xuất hiện tiến trình không rõ nguồn gốc trong Windows. JPCERT/CC từng khuyến nghị kiểm tra cả log email server và log network traffic khi nghi ngờ lây nhiễm Emotet (JPCERT/CC).
Nếu nghi ngờ nhiễm Emotet, nên xử lý thế nào?
Khi nghi ngờ một thiết bị đã mở file độc hại, việc đầu tiên là cô lập thiết bị đó khỏi mạng nội bộ. Không nên chỉ xóa email hoặc xóa file đính kèm rồi tiếp tục sử dụng máy, vì mã độc có thể đã chạy nền hoặc tải thêm thành phần khác.
Sau đó, đội kỹ thuật cần kiểm tra máy bằng công cụ bảo mật cập nhật, rà soát các tiến trình bất thường, mục tự khởi động, Task Scheduler, thư mục AppData, ProgramData và các vị trí hệ thống thường bị mã độc lợi dụng. Nếu thiết bị có dùng email doanh nghiệp, cần đổi mật khẩu tài khoản email, trình duyệt, hệ thống nội bộ và các tài khoản đã đăng nhập trên máy.
Doanh nghiệp cũng nên kiểm tra xem hộp thư, danh bạ hoặc nội dung email có thể đã bị thu thập hay chưa. Trong trường hợp có dấu hiệu email giả mạo đã được gửi đến khách hàng hoặc đối tác, nên chủ động cảnh báo để tránh chuỗi lây nhiễm tiếp tục mở rộng.
Doanh nghiệp có thể phòng tránh Emotet ra sao?
Phòng tránh Emotet cần kết hợp cả kỹ thuật và thói quen vận hành. Ở tầng email, doanh nghiệp nên triển khai SPF, DKIM, DMARC, bộ lọc file đính kèm, quét URL trong email và hạn chế macro từ tài liệu tải về từ Internet. Với máy trạm, cần cập nhật hệ điều hành, trình duyệt, Microsoft Office và phần mềm bảo mật thường xuyên.
Ở tầng mạng, nên giám sát kết nối ra ngoài, phát hiện lưu lượng bất thường và phân quyền nội bộ hợp lý để hạn chế lây lan ngang nếu một máy bị nhiễm. Dữ liệu quan trọng cũng cần được sao lưu định kỳ, tách biệt và kiểm tra khả năng khôi phục, vì Emotet có thể là bước đệm cho các cuộc tấn công ransomware.
Quan trọng hơn, nhân viên cần được hướng dẫn bằng các tình huống gần với công việc thật. Không chỉ nói chung chung "đừng mở email lạ", mà cần chỉ rõ: hóa đơn bất thường phải xác nhận lại, file yêu cầu bật macro phải báo IT, email trong chuỗi cũ nhưng đính kèm lạ vẫn cần kiểm tra. Emotet đánh vào niềm tin trong giao tiếp công việc, nên phòng thủ cũng phải bắt đầu từ chính quy trình làm việc hằng ngày.
Vì sao doanh nghiệp Việt Nam cũng cần quan tâm?
Dù các cảnh báo ban đầu nhắc tới Nhật Bản, Pháp và New Zealand, cách Emotet hoạt động không bị giới hạn theo biên giới. Một doanh nghiệp tại Việt Nam vẫn có thể bị ảnh hưởng nếu thường xuyên trao đổi email với đối tác quốc tế, nhận hóa đơn, hợp đồng, báo giá, hồ sơ ứng viên hoặc tài liệu vận chuyển từ nhiều nguồn khác nhau.
Với các doanh nghiệp đang vận hành website, email doanh nghiệp, hệ thống quản trị nội bộ hoặc hạ tầng cloud, rủi ro không chỉ nằm ở một máy tính cá nhân. Nếu thông tin đăng nhập bị đánh cắp, kẻ tấn công có thể tiếp tục truy cập vào hệ thống quan trọng, dữ liệu khách hàng hoặc các dịch vụ đang chạy trên hạ tầng doanh nghiệp.
Bizfly Cloud khuyến nghị doanh nghiệp nên xem các chiến dịch như Emotet là lời nhắc để rà soát lại bảo mật email, chính sách truy cập, sao lưu dữ liệu và khả năng giám sát hạ tầng. Phát hiện sớm luôn ít tốn kém hơn xử lý sau khi mã độc đã lan rộng.
FAQ về mã độc Emotet
Emotet có phải ransomware không?
Không. Emotet không phải ransomware theo nghĩa trực tiếp, nhưng nó có thể tải thêm ransomware hoặc các mã độc khác sau khi xâm nhập hệ thống.
Chỉ mở email có bị nhiễm Emotet không?
Thông thường, rủi ro lớn nhất đến từ việc mở file đính kèm, bật macro, nhấp vào liên kết độc hại hoặc chạy file tải về. Tuy vậy, email nghi ngờ vẫn nên được báo cho bộ phận kỹ thuật để kiểm tra.
Vì sao email từ người quen vẫn có thể nguy hiểm?
Vì Emotet có thể lợi dụng danh bạ và chuỗi email cũ từ hộp thư đã bị xâm nhập. Email trông giống người quen gửi không đồng nghĩa với việc file đính kèm là an toàn.
Doanh nghiệp nhỏ có cần lo về Emotet không?
Có. Doanh nghiệp nhỏ thường có ít lớp phòng thủ hơn, trong khi vẫn xử lý hóa đơn, hợp đồng, dữ liệu khách hàng và email đối tác mỗi ngày. Đây là nhóm dễ bị tấn công qua email giả mạo.
Sự trỗi dậy của mã độc Emotet tại Nhật Bản, Pháp và New Zealand cho thấy email vẫn là một trong những điểm tấn công nguy hiểm nhất với doanh nghiệp. Emotet không thành công vì kỹ thuật quá xa lạ, mà vì nó biết lợi dụng những thứ rất quen thuộc: hóa đơn, tài liệu công việc, chuỗi email cũ và sự tin tưởng giữa các bên liên hệ. Với doanh nghiệp, cách phòng tránh hiệu quả nhất là kết hợp kiểm soát email, cập nhật hệ thống, giám sát log, sao lưu dữ liệu và đào tạo nhân viên nhận diện các tình huống đáng ngờ trước khi mở file.
Theo Thehackernews.com
>> Có thể bạn quan tâm: Công cụ giám sát Docker trở thành Backdoor cho tin tặc