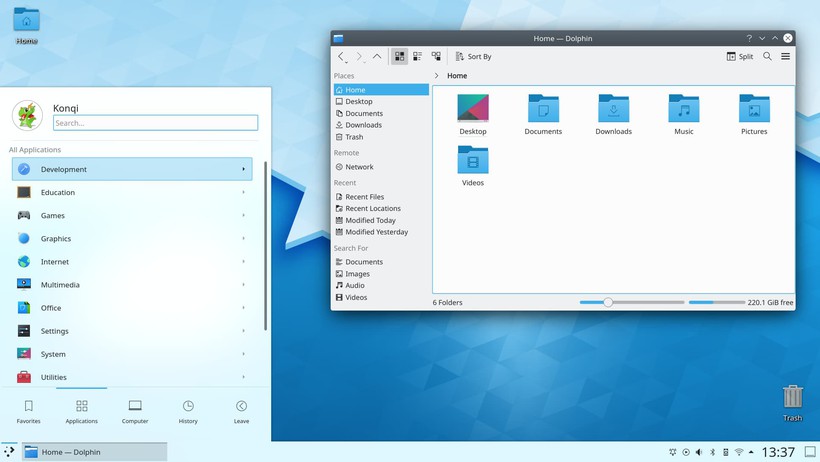
Lỗ hổng nghiêm trọng của KDE có thể dẫn tới những cuộc tấn công mã hoá đòi tiền chuộc trên các HĐH Linux
Một lỗ hổng đang tồn tại trong tiện ích giải nén mặc định của KDE được gọi là ARK. Lỗ hổng này cho phép kẻ tấn công ghi đè lên file hoặc thực thi mã từ xa trên máy tính nạn nhân, bằng một phương pháp đơn giản là lừa người dùng tải file nén do kẻ tấn công tạo ra và để cho người dùng giải nén nó.