
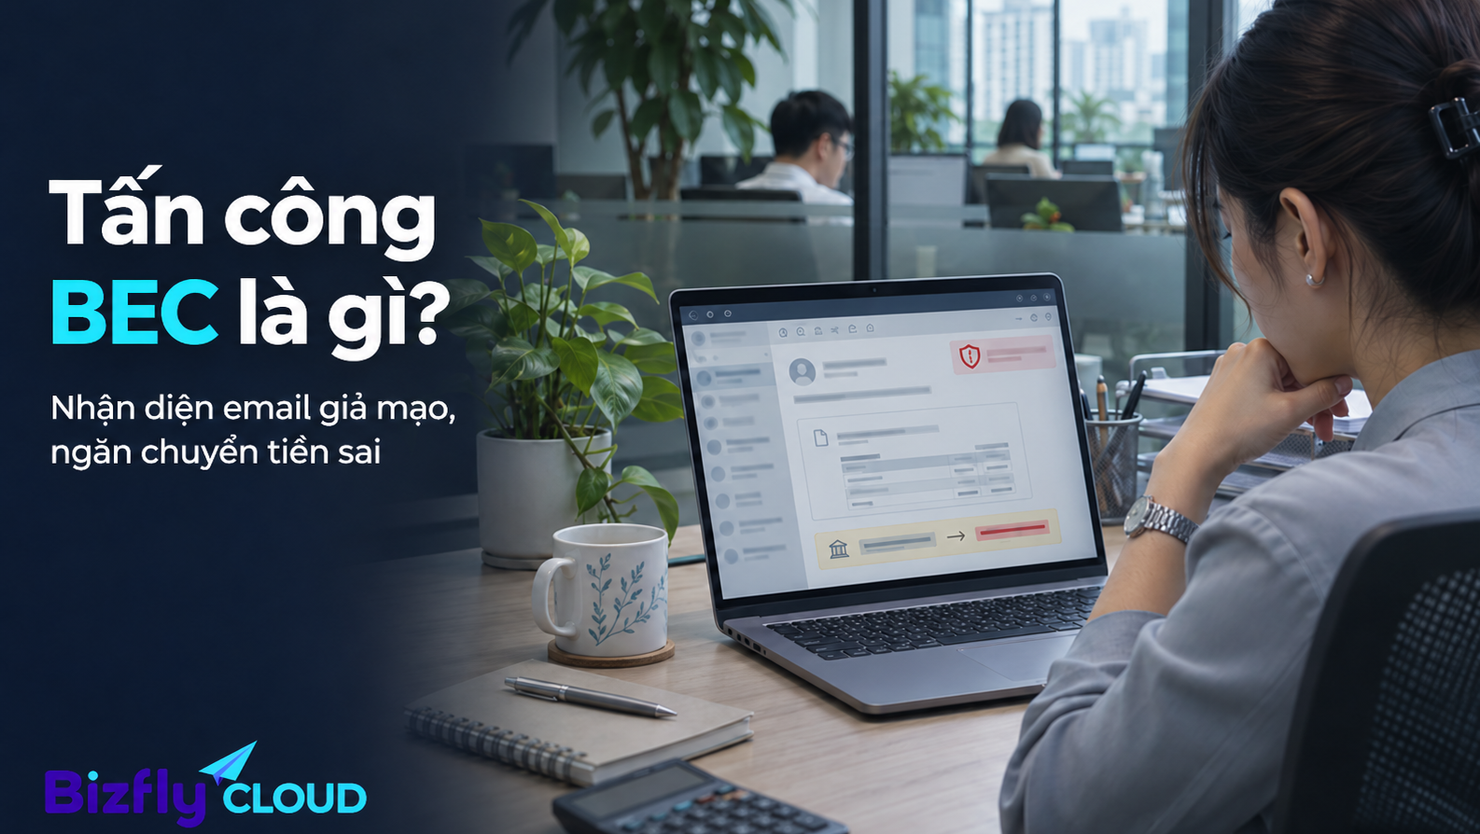
Email yêu cầu đổi tài khoản nhận tiền hoặc thanh toán gấp có thể trông giống một trao đổi công việc bình thường. Tấn công BEC lợi dụng sự tin tưởng đó để khiến nhân viên chuyển tiền, cung cấp dữ liệu hoặc thực hiện một yêu cầu gây thiệt hại cho doanh nghiệp.
Tấn công BEC là gì?
BEC là viết tắt của Business Email Compromise, thường được hiểu là hành vi xâm phạm hoặc giả mạo email doanh nghiệp. Kẻ tấn công mạo danh lãnh đạo, nhân viên, nhà cung cấp hoặc đối tác để lợi dụng quy trình làm việc và lòng tin sẵn có, thường nhằm lừa chuyển tiền, thay đổi thông tin thanh toán hoặc lấy dữ liệu nhạy cảm.
Tấn công BEC (viết tắt của cụm từ tiếng Anh Business Email Compromise - Xâm phạm email doanh nghiệp)
Theo định nghĩa về BEC của FBI Internet Crime Complaint Center, hình thức này thường liên quan đến việc chiếm quyền truy cập tài khoản email hợp pháp bằng kỹ thuật xã hội hoặc xâm nhập hệ thống, dẫn đến giao dịch trái phép. Tuy nhiên, BEC không nhất thiết phải bắt đầu bằng một tài khoản bị chiếm quyền: kẻ gian cũng có thể dùng địa chỉ hoặc tên miền gần giống email thật để giả mạo người gửi.
BEC có thể sử dụng phishing để lấy mật khẩu, nhưng không đồng nghĩa với phishing. Phishing là nhóm thủ đoạn rộng hơn nhằm dụ người dùng bấm liên kết, mở tệp hoặc cung cấp thông tin. BEC tập trung vào việc giả mạo hoặc chiếm dụng danh tính email để tác động đến một giao dịch hay quy trình kinh doanh cụ thể. Doanh nghiệp có thể tìm hiểu thêm về phishing email và cách nhận diện.
Các hình thức tấn công BEC thường gặp
BEC thường nhắm vào những quy trình có sẵn như thanh toán hóa đơn, trả lương hoặc trao đổi dữ liệu với đối tác. Một email có thể không chứa tệp độc hại hay đường dẫn đáng ngờ mà chỉ đưa ra một yêu cầu có vẻ hợp lý.
Giả mạo giám đốc hoặc lãnh đạo
Kẻ gian gửi email giả danh CEO, CFO hoặc quản lý cấp cao, yêu cầu nhân viên kế toán chuyển tiền gấp, thanh toán cho nhà cung cấp mới hoặc giữ kín thông tin vì đây là giao dịch “khẩn”. Email có thể dùng tên hiển thị quen thuộc, nhưng địa chỉ gửi hoặc địa chỉ trả lời lại khác.
Thay đổi tài khoản nhận tiền của nhà cung cấp
Kẻ tấn công có thể dùng tên miền gần giống nhà cung cấp hoặc chiếm quyền hộp thư của một bên đang trao đổi thật. Chúng gửi hóa đơn đã sửa thông tin ngân hàng, hoặc báo tài khoản cũ đang bảo trì và yêu cầu chuyển khoản vào tài khoản mới.
Giả mạo nhân viên để đổi thông tin trả lương
Email giả danh nhân viên có thể yêu cầu bộ phận nhân sự thay đổi tài khoản nhận lương. Nếu yêu cầu được xử lý chỉ dựa trên email, tiền có thể được chuyển nhầm sang tài khoản do kẻ gian kiểm soát.
Chiếm quyền hộp thư và chen vào luồng trao đổi
Khi truy cập được tài khoản email thật, kẻ gian có thể theo dõi các cuộc trao đổi, bắt chước cách viết và chen vào đúng thời điểm doanh nghiệp đang chờ hóa đơn hoặc thanh toán. Trong trường hợp này, tên miền và lịch sử hội thoại có thể đều là thật, nên chỉ nhìn bề ngoài email sẽ khó phát hiện.
Ví dụ về một kịch bản BEC
Một doanh nghiệp đang trao đổi hợp đồng với nhà cung cấp về một lô hàng. Kế toán nhận được email trong luồng trao đổi quen thuộc, thông báo rằng nhà cung cấp vừa đổi tài khoản ngân hàng và đề nghị thanh toán hóa đơn sắp đến hạn vào tài khoản mới.
Email dùng tên đối tác quen thuộc, nội dung khớp với giao dịch thực tế và có lý do nghe hợp lý. Nếu kế toán chỉ trả lời email để xác nhận, họ có thể vẫn đang trao đổi với hộp thư đã bị chiếm quyền. Cách kiểm tra an toàn hơn là gọi số điện thoại đã lưu trong hồ sơ nhà cung cấp hoặc dùng đầu mối đã xác thực trước đó.
Một bài viết trên Cổng thông tin điện tử Bộ Khoa học và Công nghệ về thủ đoạn giả danh email, trang web cũng mô tả việc kẻ gian dùng địa chỉ gần giống email đối tác trong các giao dịch hợp đồng để báo thay đổi tài khoản nhận tiền.
Dấu hiệu giúp nhận biết email BEC
Không phải email BEC nào cũng có lỗi chính tả hoặc lời chào bất thường. Khi kiểm tra yêu cầu liên quan đến tiền, dữ liệu hoặc quyền truy cập, hãy chú ý đến cả nội dung lẫn quy trình.
- Đề nghị đổi tài khoản ngân hàng hoặc thông tin người thụ hưởng, nhất là khi yêu cầu đến sát ngày thanh toán
- Thúc giục chuyển tiền, giữ bí mật hoặc bỏ qua bước phê duyệt với lý do công việc khẩn cấp
- Yêu cầu cung cấp dữ liệu nhạy cảm, như thông tin nhân viên, hồ sơ tài chính, mật khẩu hoặc mã xác thực
- Địa chỉ người gửi, tên miền hoặc địa chỉ trả lời có điểm khác biệt nhỏ so với thông tin đã lưu
- Yêu cầu khác với thông lệ, chẳng hạn lãnh đạo đột ngột yêu cầu thanh toán cho nhà cung cấp chưa từng giao dịch
- Nội dung nằm trong một luồng email quen thuộc nhưng xuất hiện yêu cầu mới về tiền hoặc dữ liệu. Lịch sử hội thoại thật không đảm bảo tài khoản vẫn do chủ sở hữu kiểm soát.
Australian Cyber Security Centre khuyến nghị doanh nghiệp chú ý đến thay đổi tài khoản ngân hàng bất ngờ, yêu cầu thanh toán gấp và địa chỉ email không khớp chính xác với tên miền đối tác. Cơ quan này cũng khuyến nghị xác minh riêng qua thông tin liên hệ đáng tin cậy, thay vì dùng số điện thoại hoặc đường dẫn nằm trong email đang bị nghi ngờ.
Cách phòng tránh tấn công BEC
Phòng chống BEC cần kết hợp quy trình tài chính, bảo vệ tài khoản email và khả năng báo cáo sự cố. Bộ lọc email có thể hỗ trợ nhận diện một số thư đáng ngờ, nhưng không thay thế việc xác minh giao dịch.
Xác minh riêng mọi thay đổi về thanh toán
Khi nhận yêu cầu đổi tài khoản ngân hàng, hãy liên hệ đối tác bằng số điện thoại trong hồ sơ đã xác thực hoặc qua một kênh đã dùng trước đó. Không gọi số mới trong email và không chỉ trả lời chính email đó để xác minh.
Với giao dịch có giá trị lớn, doanh nghiệp nên yêu cầu người thứ hai phê duyệt và quy định rõ ai được phép thay đổi thông tin thụ hưởng. Tách bước cập nhật thông tin ngân hàng khỏi bước duyệt thanh toán giúp giảm nguy cơ một yêu cầu giả mạo được xử lý trọn vẹn.
Tấn công BEC (Lừa đảo qua thư điện tử doanh nghiệp) là hình thức tội phạm mạng tinh vi
Bảo vệ tài khoản email của nhân viên
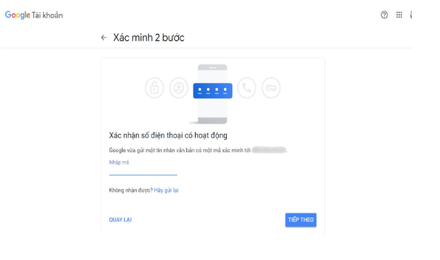
Bật xác thực đa yếu tố (MFA), dùng mật khẩu mạnh và duy nhất cho tài khoản email, đồng thời giới hạn quyền truy cập hộp thư theo vai trò công việc. Doanh nghiệp nên kiểm tra các quy tắc tự động chuyển tiếp, quyền truy cập được ủy quyền và cảnh báo đăng nhập bất thường, đặc biệt với tài khoản lãnh đạo, kế toán và nhân sự.
Cấu hình xác thực tên miền email
SPF, DKIM và DMARC giúp máy chủ nhận thư kiểm tra email có được gửi hợp lệ từ tên miền doanh nghiệp hay không. Các cấu hình này hỗ trợ giảm giả mạo tên miền, nhưng không tự ngăn được kẻ gian dùng tên miền gần giống hoặc chiếm quyền một hộp thư hợp pháp. Vì vậy, xác thực tên miền cần đi cùng quy trình xác minh yêu cầu thanh toán.
Doanh nghiệp có thể tham khảo bài hướng dẫn cấu hình DKIM/DMARC trên Bizfly Business Email và các nguyên tắc bảo mật email doanh nghiệp.
Đào tạo nhân viên theo tình huống công việc
Nhân viên cần biết cách báo cáo email đáng ngờ và hiểu rằng yêu cầu từ lãnh đạo hoặc đối tác vẫn phải qua bước kiểm tra nếu liên quan đến tiền, dữ liệu nhạy cảm hoặc thay đổi tài khoản. Doanh nghiệp có thể diễn tập tình huống hóa đơn bị đổi tài khoản nhận tiền để kiểm tra nhân viên có dùng đúng kênh xác minh hay không.
Kết hợp công cụ email với quy trình nội bộ
Dịch vụ email có thể cung cấp bộ lọc thư rác, quét tệp độc hại và các thiết lập xác thực tên miền. Chẳng hạn, Bizfly Cloud Business Email công bố các tính năng chống spam, quét malware và hỗ trợ cấu hình DKIM/DMARC. Đây là một lớp hỗ trợ cho an toàn email; doanh nghiệp vẫn cần MFA, quy trình phê duyệt và xác minh độc lập khi nhận yêu cầu thanh toán bất thường.
Cần làm gì khi nghi ngờ bị tấn công BEC?
Nếu doanh nghiệp vừa chuyển tiền hoặc phát hiện email bị chiếm quyền, hãy báo ngay cho bộ phận tài chính và IT để các bước xử lý được tiến hành đồng thời.
- Liên hệ ngân hàng ngay nếu đã chuyển tiền hoặc cung cấp thông tin ngân hàng. Yêu cầu ngân hàng hướng dẫn dừng, thu hồi hoặc tra soát giao dịch; khả năng xử lý phụ thuộc vào thời điểm và quy trình của ngân hàng
- Báo cho đối tác thật qua số điện thoại hoặc kênh liên hệ đã xác minh để họ biết email của họ có thể bị chiếm quyền, đồng thời tạm dừng các giao dịch liên quan
- Bảo toàn bằng chứng như email gốc, tiêu đề thư, hóa đơn, thông tin tài khoản nhận tiền, mã giao dịch và thời điểm trao đổi. Không xóa email đáng ngờ trước khi IT thu thập thông tin cần thiết
- Khóa và kiểm tra tài khoản bị ảnh hưởng. Đổi mật khẩu, thu hồi phiên đăng nhập, bật MFA nếu chưa có; kiểm tra quy tắc chuyển tiếp, quyền truy cập được ủy quyền và hoạt động đăng nhập bất thường
- Báo cáo sự cố theo quy trình của doanh nghiệp và thẩm quyền tại nơi xảy ra sự việc. Nếu giao dịch liên quan đến Mỹ, doanh nghiệp có thể gửi báo cáo tới FBI IC3.
FBI IC3 khuyến nghị liên hệ tổ chức tài chính ngay khi phát hiện giao dịch gian lận để yêu cầu thu hồi hoặc đảo giao dịch. Australian Cyber Security Centre cũng khuyến nghị liên hệ ngân hàng ngay nếu đã gửi tiền hoặc thông tin ngân hàng cho kẻ gian.
Câu hỏi thường gặp về tấn công BEC
BEC khác phishing như thế nào?
Phishing là thủ đoạn dụ người dùng bấm liên kết, mở tệp hoặc tiết lộ thông tin. BEC là hình thức gian lận qua email nhắm vào các mối quan hệ và quy trình kinh doanh như thanh toán hóa đơn, trả lương hoặc gửi dữ liệu. Kẻ tấn công BEC có thể dùng phishing để lấy quyền truy cập email.
Email gửi từ đúng địa chỉ đối tác có thể là BEC không?
Có. Nếu hộp thư đối tác bị chiếm quyền, kẻ gian có thể gửi email từ địa chỉ thật và chen vào luồng trao đổi hiện có. Vì vậy, yêu cầu đổi thông tin thanh toán cần được xác minh qua một kênh riêng đã biết trước.
Bộ lọc thư rác có ngăn được mọi cuộc tấn công BEC không?
Không. Bộ lọc có thể chặn một số email giả mạo, spam hoặc có tệp độc hại, nhưng khó xử lý mọi tình huống, đặc biệt khi email đến từ tài khoản thật đã bị chiếm quyền. Quy trình xác minh giao dịch vẫn là lớp kiểm soát quan trọng.
Nếu đã chuyển tiền theo email giả thì nên làm gì trước?
Liên hệ ngân hàng ngay để yêu cầu hỗ trợ dừng hoặc thu hồi giao dịch, sau đó báo IT, lãnh đạo phụ trách và đối tác bị mạo danh. Lưu lại email, hóa đơn và thông tin giao dịch để phục vụ việc xử lý, điều tra và báo cáo.
BEC lợi dụng sự tin tưởng vào email và quy trình công việc để lừa doanh nghiệp chuyển tiền hoặc cung cấp dữ liệu. Xác minh độc lập mọi thay đổi về tài khoản nhận tiền, bảo vệ hộp thư bằng MFA và phản ứng nhanh khi có sự cố sẽ giúp giảm rủi ro thiệt hại.