Local Attack là gì? Cách chống lại Local Attack hiệu quả
Local Attack là một phương pháp tấn công mạng phổ biến, chủ yếu nhằm vào các website hoặc hệ thống nằm trên cùng một server.
Local Attack là một phương pháp tấn công mạng phổ biến, chủ yếu nhằm vào các website hoặc hệ thống nằm trên cùng một server.
Logic bomb là một đoạn mã độc hại được nhúng vào trong một ứng dụng hoặc chương trình phần mềm
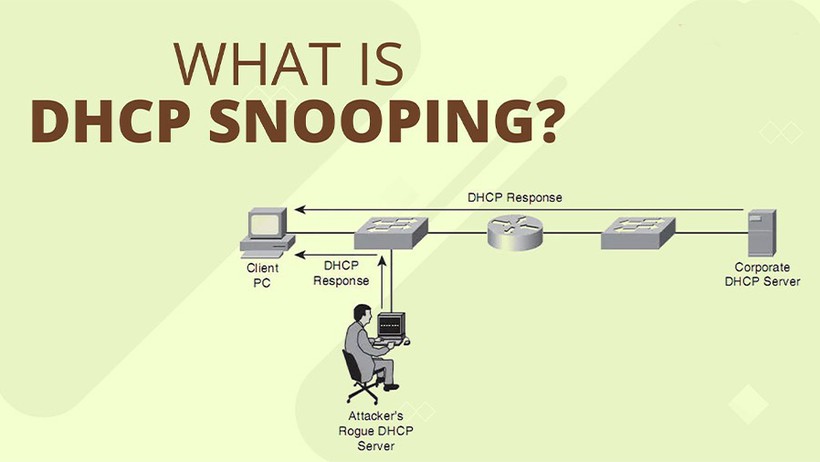
DHCP Snooping là một tính năng bảo mật lớp 2, tương tự như một tường lửa, được tích hợp vào hệ điều hành của bộ chuyển mạch mạng (switch) hoặc bộ định tuyến để tăng cường bảo mật mạng
OCSP (Online Certificate Status Protocol) là một giao thức Internet (IP) được sử dụng để xác định trạng thái thu hồi của các chứng chỉ số X.509
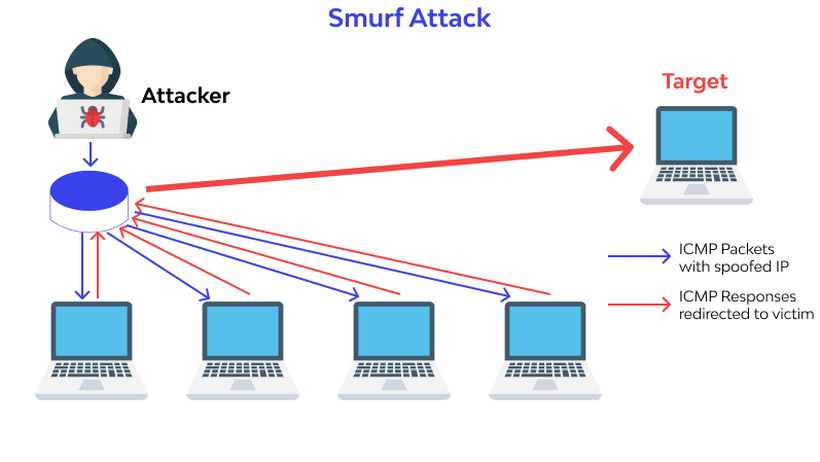
Smurf Attack là một dạng tấn công DDOS, hacker sẽ tấn công máy chủ của nạn nhân thông qua việc gửi yêu cầu IP giả mạo bằng Internet Control Message Protocol để tạo ra các truy cập giả mạo khiến thiết bị hoặc mạng mục tiêu bị quá tải
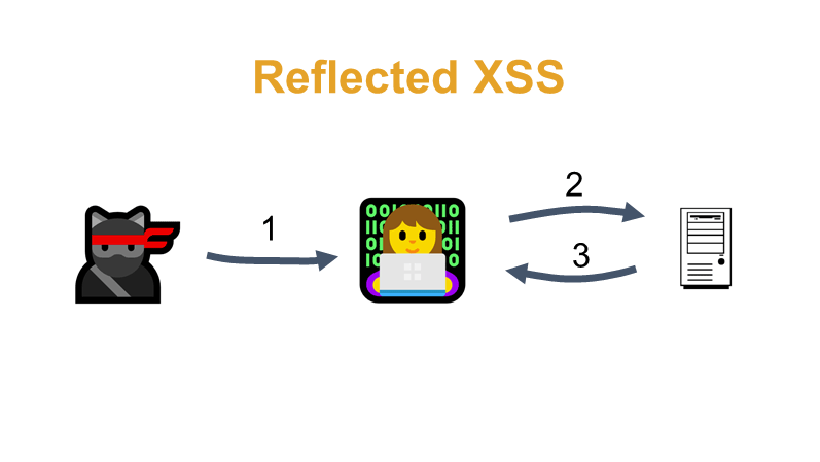
Reflected XSS là một dạng tấn công cross-site scripting. Các hacker sẽ chèn mã JavaScript độc hại vào trang web rồi dụ người xem click vào liên kết có chứa mã độc.
Bảo mật mạng (Network Security) được định nghĩa là tập hợp các biện pháp và công nghệ nhằm bảo vệ tính toàn vẹn, khả năng sử dụng và tính sẵn có của mạng máy tính.
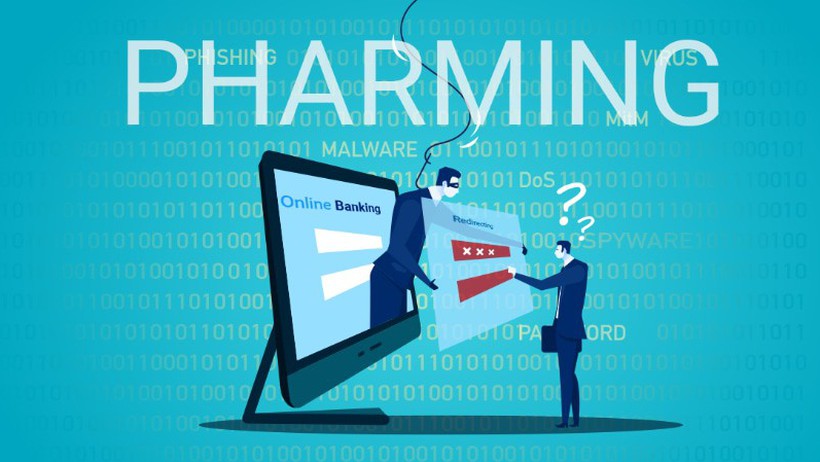
Pharming là một kỹ thuật tấn công mạng nhằm điều hướng người dùng đến một trang web giả mạo, mà không cần phải sử dụng các phương thức lừa đảo qua email như phishing
HSTS là một tiêu chuẩn bảo mật được phát triển bởi Internet Engineering Task Force (IETF) giúp ngăn chặn các cuộc tấn công từ xa mà kẻ xấu có thể thực hiện để đánh cắp thông tin
Honeypot là một công cụ quan trọng trong việc phòng chống và phát hiện các cuộc tấn công mạng