Mã khai thác lỗ hổng chưa được vá trên Ubuntu Linux
Đã xuất hiện mã khai thác lỗ hổng chưa được vá trên Ubuntu Linux, cho phép thoát khỏi container để chiếm quyền root trên host
Theo nghiên cứu được công ty bảo mật DepthFirst công bố vào ngày 22 tháng 9, một lỗ hổng "use-after-free" (sử dụng bộ nhớ sau khi đã giải phóng) trong subsystem socket AF_UNIX của Linux kernel có thể bị lợi dụng để thoát khỏi container và chiếm quyền root trên host.
Lỗ hổng này, được định danh là CVE-2026-80521 (điểm CVSS: 7.8), đã được khắc phục ở upstream vào ngày 6 tháng 8, nhưng Ubuntu vẫn chưa phát hành bản vá cho các phiên bản 26.04, 24.04 hoặc 22.04 LTS của mình. DepthFirst đã công bố mã khai thác nhắm vào phiên bản Ubuntu 26.04.
Hệ thống theo dõi bảo mật của Ubuntu liệt kê Linux package trên phiên bản 26.04 là "có lỗ hổng, đang trong quá trình xử lý". Các phiên bản 24.04 và 22.04 cũng bị ảnh hưởng từ các kernel package mới hơn. Hiện chưa có bản vá nào được phát hành cho bất kỳ phiên bản nào bị ảnh hưởng.
Lỗ hổng này không nằm trong danh mục Các lỗ hổng đã bị khai thác thực tế (Known Exploited Vulnerabilities) của CISA và chưa có báo cáo xác nhận nào về các cuộc tấn công lợi dụng lỗ hổng này.
Lỗ hổng nằm trong garbage collector của kernel dành cho AF_UNIX socket. Garbage collector này dọn dẹp các file descriptor truyền qua lại giữa các process thông qua các message SCM_RIGHTS. Socket AF_UNIX đảm nhiệm việc giao tiếp nội bộ giữa các process và được mặc định cho phép trong các cấu hình seccomp của Docker và Kubernetes; chính vì vậy, lỗ hổng này có thể bị khai thác từ bên trong container.
Một lỗi tranh chấp (race condition) trong cơ chế garbage collector khiến nó nhìn thấy các reference mới trước khi dữ liệu chứa chúng được đưa vào queue. Nếu collector chạy trong khoảng thời gian này, nó có thể giải phóng một phần nhóm socket liên kết mà không xóa pointer khỏi một danh sách nội bộ tồn tại lâu dài. Ở lần garbage collection tiếp theo, pointer đó sẽ trỏ vào vùng nhớ đã được giải phóng (freed memory).
Do việc khai thác lỗ hổng được thực hiện thông qua các system call thông thường mà container được phép thực hiện, nên nó có thể vượt qua các cơ chế namespace isolation, cgroup limits và seccomp filtering.
Bản upstream fix đã được đưa vào kernel mainline phiên bản 7.2 và stable branch 7.1.10 vào ngày 6 tháng 8. Đoạn mã chứa lỗ hổng xuất hiện từ kernel 6.10 và cũng đã được chuyển ngược (backport) sang các stable branch 6.1 và 6.6. Các doanh nghiệp đang sử dụng phiên bản kernel bị ảnh hưởng có thể áp dụng trực tiếp bản vá từ upstream. Hệ thống theo dõi của Ubuntu hiện hiển thị trạng thái "đang thực hiện" (work in progress) và chưa công bố ngày phát hành bản cập nhật cho bản phân phối này.
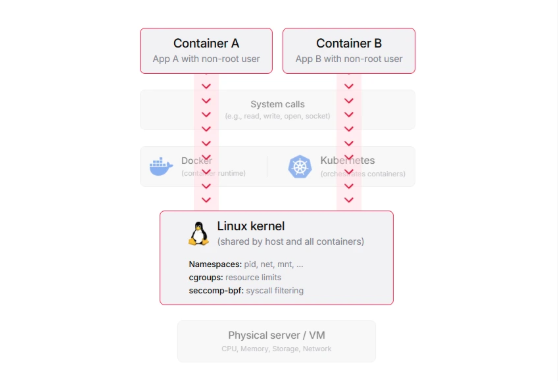
Cả DepthFirst và Ubuntu đều chưa công bố giải pháp tạm thời. DepthFirst khuyến nghị chuyển các workload không đáng tin cậy sang microVM isolation (chẳng hạn như Firecracker hoặc Kata Containers); các giải pháp này cung cấp cho mỗi tác vụ một kernel riêng thay vì dùng chung kernel của host.
Lỗ hổng đã được phát hiện ra sao?
DepthFirst cho biết model AI của họ mang tên dfs-large1 - vốn được huấn luyện để phát hiện lỗ hổng - đã tìm ra lỗi này khi phối hợp cùng một hệ thống testing do con người vận hành.
Theo trình tự thời gian mà DepthFirst ghi nhận, các chuyên gia phụ trách bảo trì kernel phản hồi rằng một nhà nghiên cứu tại OpenAI cũng đã độc lập báo cáo cùng một lỗi này. CVE CVE commit đã ghi nhận Kyle Zeng - một nhà nghiên cứu chuyên về khai thác lỗi kernel - là người đã báo cáo lỗi.
Đây là thông tin mới nhất trong chuỗi các lỗ hổng kernel cho phép kẻ tấn công thoát khỏi container. Một lỗ hổng futex được công bố vào tháng 7 và một lỗi trong cryptographic subsystem của kernel được phát hiện vào tháng 4 cũng từng cho phép người dùng không có quyền (unprivileged user) leo thang lên quyền root trên máy chủ. Cả hai phát hiện này đều có đóng góp từ các nghiên cứu ứng dụng AI (AI-assisted research).
DepthFirst cho rằng việc AI hỗ trợ phát hiện lỗ hổng đã làm hạ thấp đáng kể rào cản để thực hiện container escape, đến mức các tổ chức không nên coi container là một ranh giới bảo mật.
Công ty này nhận định: “Rào cản để thoát khỏi container bằng cách khai thác kernel đã giảm xuống đáng kể, đến mức chúng ta phải giả định rằng kẻ tấn công có thể thực hiện việc này bất cứ lúc nào.”
Theo LinuxCVETracker, gần 5.700 mã CVE liên quan đến Linux kernel đã được công bố trong năm 2026, mức tổng cộng hàng năm cao nhất từng được ghi nhận. Các trường hợp khai thác thực tế đã được chứng minh cùng với sự gia tăng về số lượng chính là cơ sở cho đánh giá của công ty.