Cảnh báo mã độc m0yv trên hệ điều hành Windows
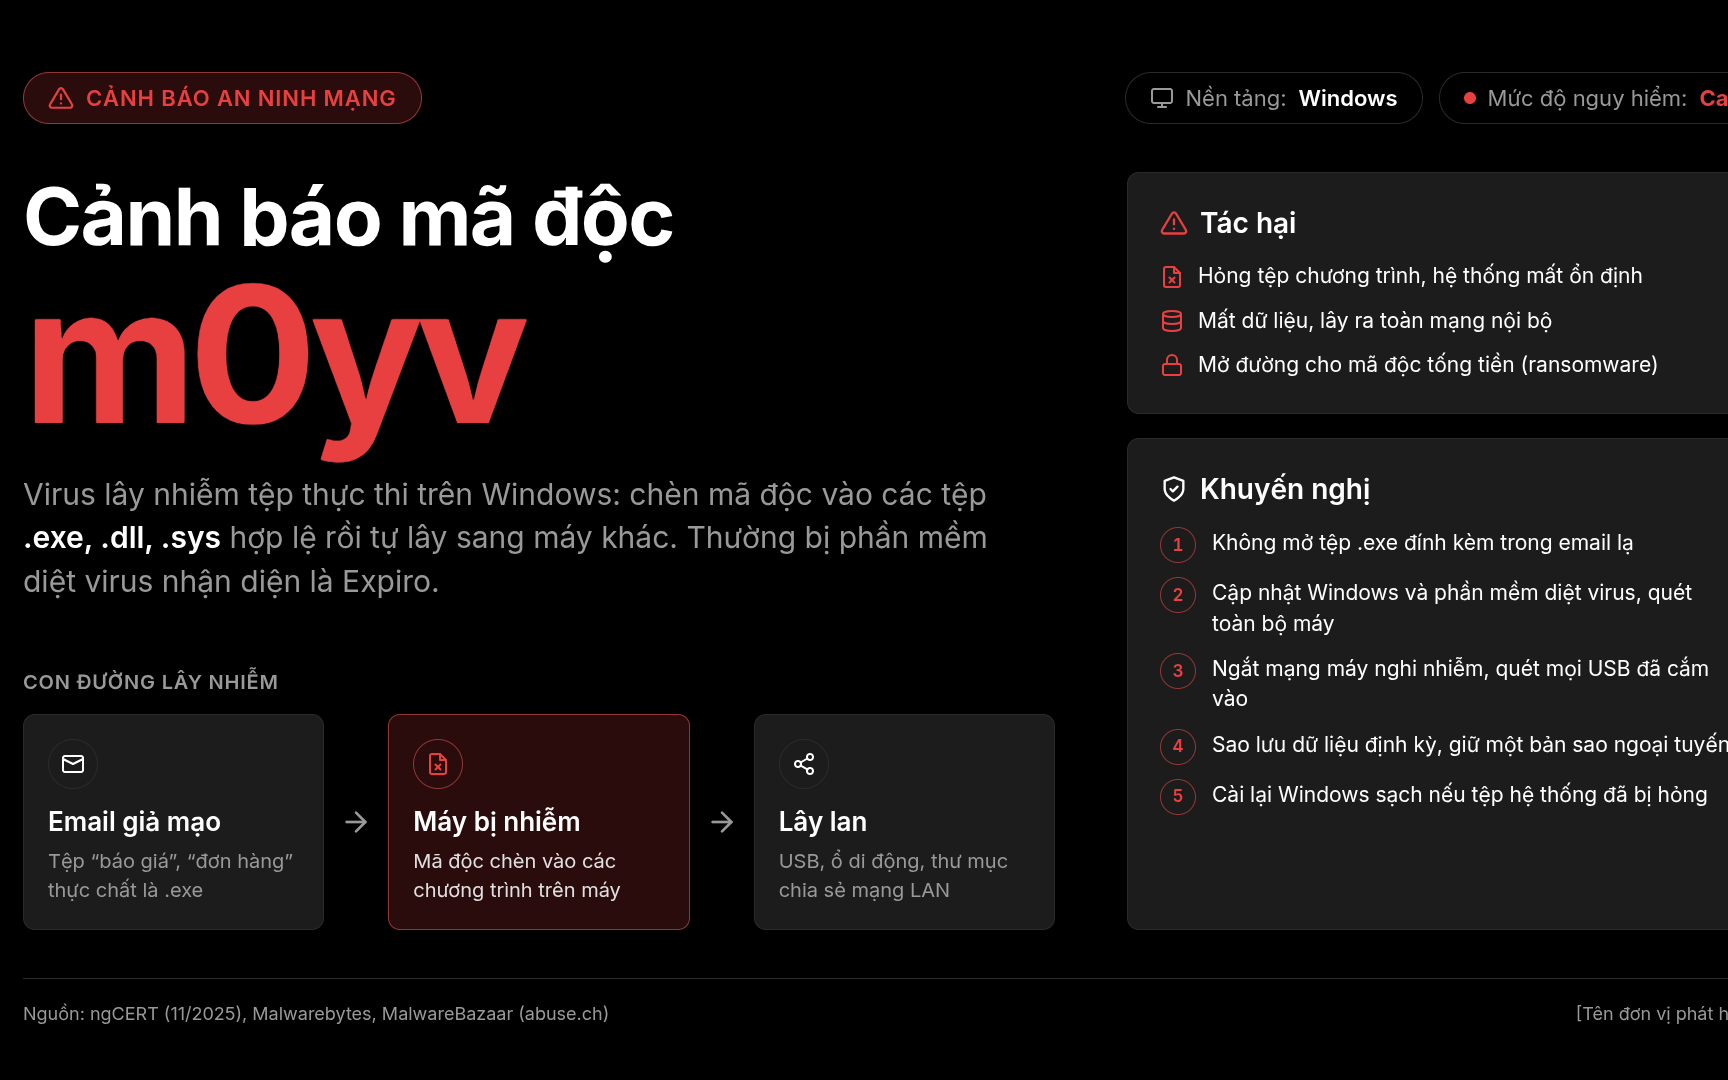
Phòng An toàn thông tin Bizfly Cloud thông báo cảnh báo về mã độc m0yv trên hệ điều hành Windows. Đây là loại mã độc có khả năng lây nhiễm các file thực thi (PE), hoạt động như dropper/backdoor và kết nối tới máy chủ điều khiển (C2) thông qua cơ chế tạo tên miền giả ngẫu nhiên (DGA). Mã độc có nguy cơ lây lan qua các file thực thi, thư mục chia sẻ mạng và thiết bị lưu trữ ngoài, gây ảnh hưởng đến máy trạm và hệ thống có liên quan.
1. Ảnh hưởng đến hệ thống
Nếu máy tính bị nhiễm mã độc m0yv, kẻ tấn công có thể:
Lây nhiễm mã độc sang các file thực thi khác trên hệ thống.
Thiết lập kết nối tới máy chủ C2 để nhận lệnh và tải thêm mã độc.
Thực hiện các hành vi thu thập thông tin, ghi nhận thao tác bàn phím hoặc điều khiển máy tính từ xa, tùy thuộc payload được triển khai.
Làm lây lan mã độc sang các máy khác thông qua file chia sẻ mạng hoặc thiết bị lưu trữ ngoài.
Mã độc được ghi nhận sử dụng cơ chế DGA để tạo tên miền C2 thuộc TLD .biz. Một số phần mềm bảo mật có thể gắn nhãn phát hiện liên quan đến Expiro; do đó, cần đánh giá thêm hành vi và dấu hiệu kỹ thuật thay vì chỉ dựa vào tên detection.
2. Dấu hiệu nhận biết (IOC)
Các tên miền nghi vấn dưới đây chỉ phục vụ nhận diện, đề nghị không truy cập trực tiếp:
pywolwnvd[.]biz
ssbzmoy[.]biz
cvgrf[.]biz
npukfztj[.]biz
przvgke[.]biz
zlenh[.]biz
knjghuig[.]biz
Tên nhận diện mã độc: Virus.M0yv, win.m0yv.
3. Khuyến nghị
Đối với toàn thể nhân viên:
Không mở hoặc thực thi file .exe từ email, USB, thư mục chia sẻ hoặc nguồn chưa được xác minh.
Không tự ý tắt hoặc vô hiệu hóa các giải pháp Antivirus/EDR đang triển khai trên máy tính.
Khi phát hiện file đáng ngờ, cảnh báo bảo mật hoặc dấu hiệu máy tính hoạt động bất thường, không tự xử lý và cần thông báo ngay cho Phòng An toàn thông tin.
Đối với các dự án:
Rà soát cảnh báo EDR, log DNS và các kết nối tới IOC đã liệt kê; kiểm tra thêm các kết nối đáng ngờ có dấu hiệu liên quan đến cơ chế DGA.
Kiểm tra các file thực thi có dấu hiệu bị sửa đổi hoặc lây nhiễm.
Kiểm soát việc thực thi file từ USB và thư mục chia sẻ mạng; hạn chế quyền ghi không cần thiết.
Khi phát hiện dấu hiệu nghi nhiễm, thực hiện cách ly máy khỏi mạng theo quy trình ứng phó sự cố, thông báo Phòng An toàn thông tin và phối hợp điều tra trước khi khôi phục hệ thống.
Nếu xác nhận có máy bị nhiễm, cần đánh giá phạm vi ảnh hưởng trên các file, thư mục chia sẻ và máy liên quan, không chỉ xử lý riêng máy phát hiện đầu tiên.