Bỏ qua tới nội dung chính

Security

Danh sách bài viết

Sandbox là gì? Vai trò và ứng dụng sử dụng Sandbox

Sandbox là gì? Vai trò và ứng dụng sử dụng Sandbox

Sandbox là một kỹ thuật quan trọng trong lĩnh vực bảo mật có tác dụng cô lập các ứng dụng, ngăn chặn các phần mềm độc hại để chúng không thể làm hỏng hệ thống máy tính, hay cài các mã độc nhằm ăn cắp thông tin cá nhân của bạn. Hãy cùng tìm hiểu kĩ hơn về "hộp cát" thần kì trong bài viết sau đây của mình nhé!
Hướng dẫn cài đặt proxychains trên CentOS/ Ubuntu/ aliLinux

Hướng dẫn cài đặt proxychains trên CentOS/ Ubuntu/ aliLinux

Proxychains là chương trình mã nguồn mở, cho phép bạn kết nối chương trình riêng hoặc hệ thống tới các hệ thống proxy ngoài như TOR, SOCKS4, SOCKS5, HTTP và HTTPS. Bạn cần chương trình Proxychains để truy cập internet thông qua các máy chủ Proxy khác nhau, nếu hệ thống Linux của bạn nằm sau một proxy server.

Những điều cần biết về lỗ hổng bảo mật OpenSSH (CVE-2016-6515)

Những điều cần biết về lỗ hổng bảo mật OpenSSH (CVE-2016-6515)

Cộng đồng bảo mật đã công bố về một lỗ hổng ở dịch vụ OpenSSH khiến cho hệ thống Linux chạy OpenSSH có thể bị tấn công DoS/ DDoS gây nghẽn tài nguyên hệ thống như CPU khiến hệ thống trì trệ trong hoạt động cung cấp dịch vụ cho người dùng. Hãy cùng tìm hiểu sâu hơn về lỗ hổng này ngay sau đây!

Tất cả những điều bạn phải biết về Social Engineering

Tất cả những điều bạn phải biết về Social Engineering

Kỹ thuật tấn công Social Engineering ngày càng trở nên phổ biến và là điều không có gì mới mẻ ngày nay. Tuy nhiên, bạn đã nắm rõ những vấn đề cơ bản xung quanh Social Engineering để có thể chống lại được những trò lừa đảo hết sức đơn giản hay chưa? Hãy ngay lập tức theo dõi bài viết sau đây nhé!

Phương pháp phân tích mã độc

Phương pháp phân tích mã độc

Có 4 phương pháp phân tích mã độc: Phân tích tĩnh, phân tích động, gỡ rối, điều tra hành vi của mã độc. Cả 4 phương pháp này cùng có mục đích là giải thích cách hoạt động của mã độc, tuy nhiên thời gian làm việc và kỹ năng cần có thì lại rất khác nhau. Hãy cùng tìm mình hiểu chi tiết qua bài viết sau.

Social Engineering và Phishing có giống nhau hay không?

Social Engineering và Phishing có giống nhau hay không?

Social Engineering và Phishing là hai khái niệm hoàn toàn khác nhau. Social Engineering là việc truy cập trái phép bằng cách khai thác cảm xúc con người. Trong khi Phishing là sự lừa đảo liên quan tới việc hacker gửi email giả mạo tới người dùng nhằm thu thập thông tin và tống tiền. Hãy cùng khám phá cụ thể 2 khái niệm này trong bài viết sau nhé!

Tấn tần tật về bảo mật cho ứng dụng Web

Tấn tần tật về bảo mật cho ứng dụng Web

Một ứng dụng web bảo mật phải đảm bảo các mục tiêu như: Cho phép hoặc cấm những dịch vụ truy cập ra ngoài; Cho phép hoặc cấm những dịch vụ từ ngoài truy cập vào trong; Theo dõi luồng dữ liệu mạng giữa Internet và Intranet; Kiểm soát và cấm địa chỉ truy nhập ...

Pentest theo tiêu chuẩn OWASP

Pentest theo tiêu chuẩn OWASP

Hiện nay, công nghệ trở nên bùng nổ hơn bao giờ hết, kéo theo các cuộc tấn công mạng. Do đó để đảm bảo hiệu quả hoạt động và kinh doanh của chính mình, các tổ chức cần phải đánh giá độ an toàn của chính mình, gọi là Pentest theo tiêu cuẩn OWASP.

Phòng ngừa tấn công DDOs sao cho hiệu quả

Phòng ngừa tấn công DDOs sao cho hiệu quả

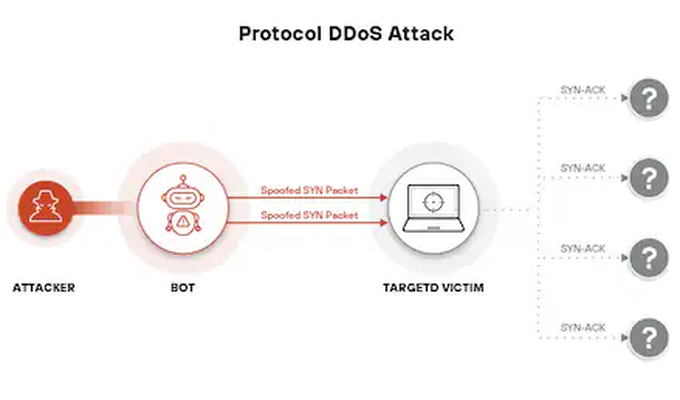
Tấn công từ chối dịch vụ Distributed Denial-of-Service (viết tắt là DDoS) nhằm gây cạn kiện tài nguyên hệ thống máy chủ, làm ngập lưu lượng băng thông Internet, khiến truy cập từ người dùng tới máy chủ bị ngắt quãng, truy cập chập chờn, thậm chí làm tê liệt hệ thống. Vì tính nghiêm trọng này của DDOs, những cuộc dự phòng trở nên vô cùng cấp thiết.

Liên hệ