Google hoàn tất vá lỗi Gmail sau 7 tiếng đồng hồ phát hiện lỗ hổng bảo mật
Vào thứ Tư tuần qua, Google đã vá một lỗ hổng bảo mật lớn ảnh hưởng đến máy chủ email của Gmail và G Suite.

Vào thứ Tư tuần qua, Google đã vá một lỗ hổng bảo mật lớn ảnh hưởng đến máy chủ email của Gmail và G Suite.
Locky là loại mã độc tống tiền từng làm rúng động cộng động mạng toàn thế giới. Từ khi xuất hiện lần đầu tiên cho đến nay, locky đã có biến thể nguy hiểm hơn và là mối đe dọa nghiêm trọng cho cả các chuyên gia an ninh hàng đầu.
Một cuộc tấn công mới có tên là 'ReVoLTE', cho phép tin tặc tấn công từ xa phá vỡ lớp mã hóa sử dụng trong các cuộc gọi thoại VoLTE để theo dõi nạn nhân.
Phần mềm máy chủ tự động mã nguồn mở Jenkins đã cho công bố một bản hướng dẫn bảo mật để vá một lỗ hổng nghiêm trọng trên máy chủ web Jetty. Nếu bị khai thác, lỗ hổng này có thể dẫn đến lỗi tràn bộ nhớ và làm rò rỉ thông tin mật.
Lỗ hổng trong Google Chrome cho phép tin tặc vượt qua các chính sách bảo mật nội dung(CSP protection); Nhà phát triển khuyến cáo nên cập nhật trình duyệt web ngay lập tức
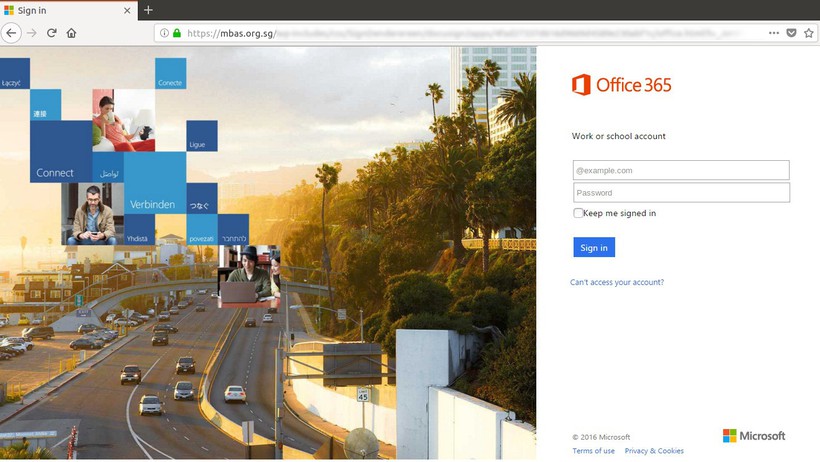
Vairav Technology (một công ty An ninh mạng tại Kathmandu Nepal) đã phát hiện ra một chiến dịch lừa đảo giả dạng Microsoft office365. Vụ lừa đảo đã sử dụng một địa chỉ email giả mạo để nhắm mục tiêu vào hơn 600 tổ chức trên toàn thế giới.
Hacker không nhất thiết phải là một lập trình viên giỏi. Họ biết các thủ thuật, kỹ năng chuyên sâu về công nghệ thông tin, lợi dụng các lỗi bảo mật của một hệ thống máy tính hay phần mềm để chỉnh sửa, thay đổi với nhiều mục đích tốt xấu khác nhau.
Cơ sở hạ tầng được thiết lập và đưa vào sử dụng ngay sau đó với rất ít hoặc không có cảnh báo bảo mật và thậm chí không hề được thử nghiệm trước. Không cần phải nói, tình huống này trái với các quan điểm về bảo mật và an ninh mạng.
Tấn công phishing là kiểu tấn công giả mạo các tổ chức uy tín như ngân hàng, website giao dịch trực tuyến hay công ty thẻ tín dụng.
Các nhà điều tra từ Armorblox đã phát hiện một chiến dịch lừa đảo nhắm vào người dùng Netflix.