Thiết bị Pentesting di động: Sự ra đời của Anarchy (phần 2)
Đây là phần 2 của việc xây dựng thiết bị pentesting di động của riêng mình. Phần này tiếp nối với phần 1.

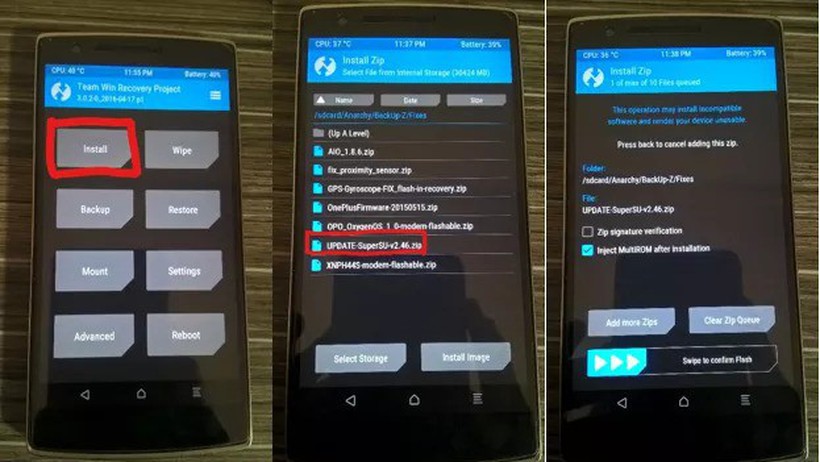
Đây là phần 2 của việc xây dựng thiết bị pentesting di động của riêng mình. Phần này tiếp nối với phần 1.
An toàn thông tin có thể gây ra một số nhầm lẫn. Tại sao nó gây ra nhầm lẫn? Hãy cùng bài viết dưới đây giải quyết các câu hỏi về vấn đề an toàn thông tin để có thể hiểu được nhầm lẫn đó là gì.
Private cloud được định nghĩa là các dịch vụ được cung cấp qua Internet hoặc mạng nội bộ riêng với người dùng trong mạng nội bộ đó thay vì công khai. Private cloud cũng có thể được gọi là đám mây nội bộ.
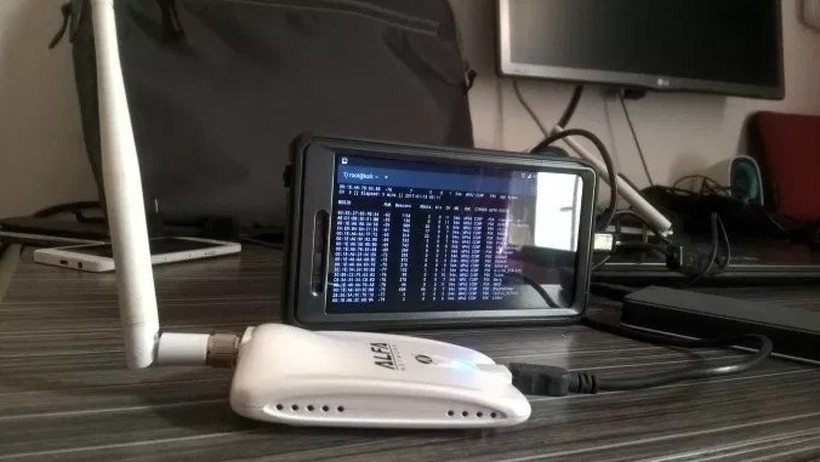
Pentest là hình thức kiểm tra hệ thống CNTT của bạn có thể bị tấn công hay không, bằng cách giả lập các vụ tấn công thử nghiệm tạo ra. Có thể hiểu một cách đơn giản Penetration Testing (Pentest) chính là đánh giá độ an toàn bằng cách tấn công vào hệ thống.
Ban đầu, Android được phát triển để hỗ trợ các thiết bị màn hình cảm ứng như điện thoại thông minh. Các thiết bị này hỗ trợ các loại khóa màn hình khác nhau, như khóa vuốt, khóa mã PIN, khóa mẫu hình, khóa cử chỉ, khóa nhận diện khuôn mặt, v.v.
Thuật ngữ “ web security (bảo mật web)” bao gồm nhiều nội dung, tất cả những gì liên quan đến bảo vệ tránh virus cho đến mã hóa dữ liệu và nhiều thứ khác.
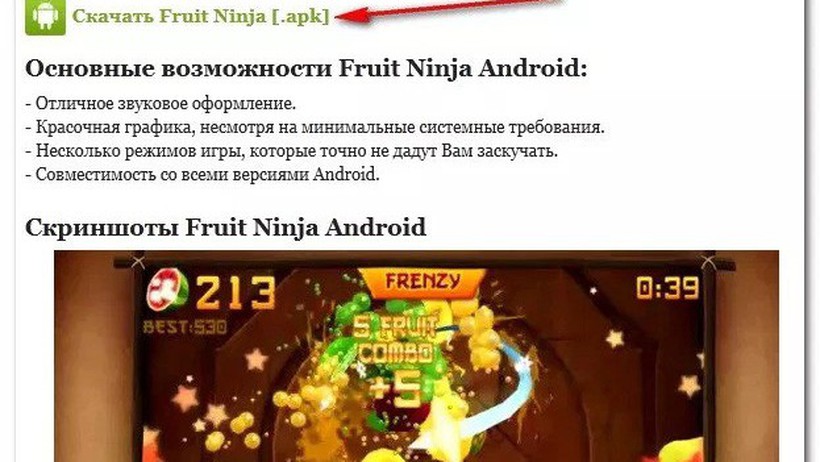
Với nghiên cứu của mình, tôi đã chọn phân tích một ứng dụng Android phổ biến cho các phần mềm độc hại - FruitNinja.
Trong thuật ngữ quân sự, thuật ngữ Red Team thường được sử dụng để xác định các nhóm có tay nghề cao và có tổ chức, hoạt động như các đối thủ và/hoặc các kẻ thù hư cấu đối đầu với lực lượng “chính quy” - hay còn gọi là Blue Team.
Trong bài viết này, Bizfly Cloud sẽ hướng dẫn bạn cách thực hiện các bước đầu tiên trong quá trình đảo ngược một phần mềm x64 trên hệ điều hành Windows.
Đây là một kỹ thuật phổ biến để bọn tội phạm nhắm mục tiêu vào các ứng dụng trò chơi như một vật trung gian lan truyền để phân rải phần mềm độc hại.