CrashOverride Malware
Chức năng của “CRASHOVERRIDE” không chỉ là phần mềm gián điệp mà thực sự của mã độc này là các cuộc tấn công gây mất điện. CrashOverRide là mối đe dọa lớn nhất được thiết kế để phá vỡ các hệ thống kiểm soát công nghiệp.

Chức năng của “CRASHOVERRIDE” không chỉ là phần mềm gián điệp mà thực sự của mã độc này là các cuộc tấn công gây mất điện. CrashOverRide là mối đe dọa lớn nhất được thiết kế để phá vỡ các hệ thống kiểm soát công nghiệp.
Meltdown (CVE-2017-5754) có thể cho phép tin tặc truy cập đặc quyền vào các bộ phận của bộ nhớ máy tính được sử dụng bởi một ứng dụng/ chương trình và hệ điều hành. Spectre (CVE-2017-5753 và CVE-2017-5715) cho phép kẻ tấn công ăn cắp thông tin bị rò rỉ trong các tệp kernel/ cached hoặc dữ liệu được lưu trữ trong bộ nhớ của các chương trình chạy.
Petya là một nhóm phần mềm độc hại ransomware, nhắm vào hệ điều hành Microsoft Windows, lây nhiễm vào master boot record để thực hiện một payload mã hóa bảng tập tin NTFS, rồi đòi hỏi một khoản tiền chuộc bằng Bitcoin để được trả lại quyền truy cập vào hệ thống.
Kiểu tấn công brute force là kiểu tấn công được dùng cho tất cả các loại mã hóa. Brute force hoạt động bằng cách thử tất cả các chuỗi mật khẩu có thể để tìm ra mật khẩu. Hãy cùng tìm hiểu kĩ hơn về tầm ảnh hưởng và cách khắc phục các cuộc tấn công này trong bài viết sau của VCCloud nhé!
Lỗ hổng có tên FREAK (viết tắt Factoring Attack on RSA-EXPORT Keys) cho phép tin tặc buộc các máy client sử dụng kiểu mã hóa cũ và yếu là export-grade key (với độ dài của khóa 512-bit RSA). Hãy cùng tìm hiểu về cách khắc phục trong bài viết dưới đây của VCCloud!
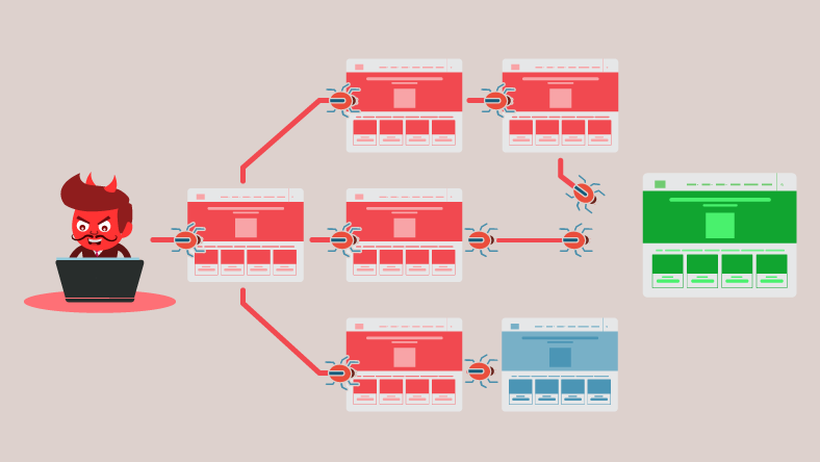
Chắc chắn bạn đã từng nghe rất nhiều về các cuộc tấn công từ chối dịch vụ được hay còn được gọi là DoS, và biết đâu đấy, bạn cũng có thể đã và đang là nạn nhân của các cuộc tấn công này!!! Vậy hãng cùng VCCloud tìm hiểu kĩ hơn về loại tấn công xảy ra khá phổ biến này để phòng tránh nhé.
Tấn công khuếch đại NTP sử dụng CVE-2013-5211, hãy cùng điểm qua mô tả và các giải pháp cho các cuộc tấn công này cùng VCCloud thông qua bài viết sau đây nhé!
Lỗ hổng trong giao thức SSL 3.0 và tấn công POODLE. Mô tả và cách khắc phục, hãy cùng theo dõi hướng dẫn của VCCloud trong bài viết sau đây nhé!
Website WordPress của bạn bị hack! Thật đau lòng nhưng cũng đừng tuyệt vọng! Lí do là gì ư? Vì chỉ cần làm theo các bước hướng dẫn xử lí trong bài viết sau đây các bạn sẽ khôi phục lại được"ngôi nhà" (website) của mình ngay lập tức. Hãy theo dõi và đừng bỏ lỡ nhé!
Compromised Web Servers và Web Shells - Nhận biết và khắc phục sự cố